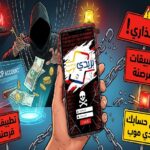


تحذير من تطبيقات تسرق أموال بريدي موب .. فخاخ “التطبيقات الوهمية” وسرقة الأموال
في ظل التحول الرقمي السريع والاعتماد المتزايد على الهواتف الذكية في المعاملات اليومية، باتت الهواتف المحمولة خزائن صغيرة تضم أسرارنا المالية والشخصية. هذا الواقع جعل منها هدفاً رئيسياً لشبكات الجريمة السيبرانية المنظمة.
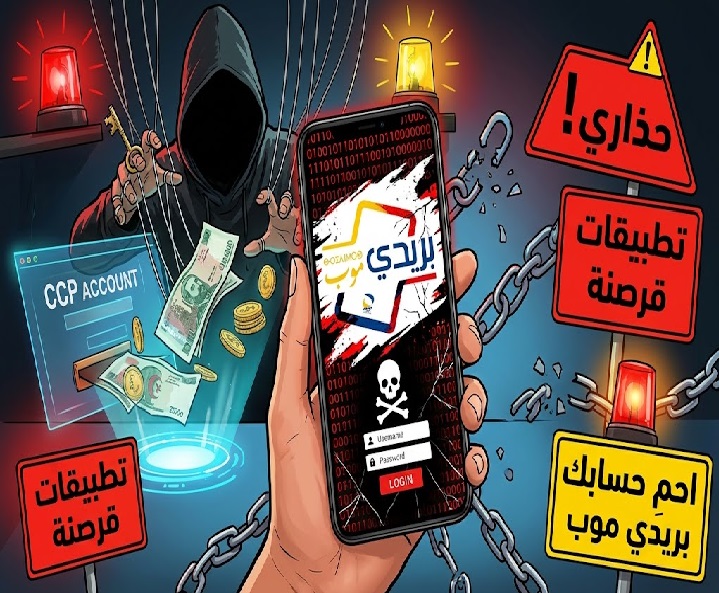
وفي هذا السياق، برزت خلال الفترة الأخيرة موجة تحذيرات ، موجهة للمواطنين عبر منصات التواصل الاجتماعي، للتحذير من خطورة تحميل تطبيقات مشبوهة يتم الترويج لها بطריق مضللة عبر موقع “فيسبوك”، والتي تستهدف اختراق الهواتف، تجميد الشاشات، ونهب الرواتب الشهرية والحسابات البنكية دون سابق إنذار.
طبيعة الفخ.. كيف تخدعك تطبيقات “فيسبوك” الوهمية؟
تعتمد العصابات السيبرانية والجهات المالكة لتلك التطبيقات الوهمية على أساليب الهندسة الاجتماعية وإعلانات ممولة وجذابة على “فيسبوك”. وغالباً ما يتم الترويج لهذه البرمجيات تحت مسميات براقة توهم المستخدم بخدمات ترفيهية أو خدمية، مثل تطبيقات البث المباشر للأفلام والمسلسلات أو مشغلات الوسائط الذكية.
من أبرز الأسماء والبرمجيات التي تم رصدها والتحذير منها:
- تطبيقات مشبوهة مثل (Drama) أو صيغ أخرى متداولة تحت تسميات قريبة مثل (Drama spool).
- تطبيقات بث وهمية مثل (Nexo IPTV) التي توهم الضحية بإمكانية مشاهدة القنوات المشفرة مجاناً أو بأسعار زهيدة.
بمجرد أن ينقر المستخدم على رابط الإعلان ويقوم بتحميل التطبيق (غالباً من مصادر خارج المتاجر الرسمية الموثوقة مثل “جوجل بلاي” أو “آب ستور” بصيغة APK)، يبدأ البرنامج الخביث بتنفيذ مهامه المدمرة في الخلفية.
آلية الاختراق.. ماذا يحدث داخل هاتف الضحية؟
كشفت التحقيقات والتقارير التقنية المصاحبة لتحذيرات الجهات الأمنية عن خطورة الأساليب التقنية التي تستخدمها هذه التطبيقات الخبيثة، وأبرزها:
- سيناريو تجميد الشاشة (Freeze Attack): يلاحظ الضحية فجأة أن شاشة هاتفه توقفت عن الاستجابة تماماً، أو دخلت في حالة “تجميد” لمدة قد تصل إلى دقيقتين أو أكثر. خلال هذه الدقائق القليلة، يعتقد المستخدم أن الهاتف يعاني من عطل تقني عابر أو بطء في النظام.
- التحكم الخفي وتنفيذ العمليات (Remote Execution): في الحقيقة، يكون هذا “التجميد” غطاءً زمنياً دقيقاً تستغله البرمجية الخبيثة لتنفيذ أوامر برمجية سريعة في الخلفية؛ حيث تقوم بالدخول إلى تطبيقات الحسابات المصرفية، أو منصات الدفع الإلكتروني المثبتة على الجهاز.
- الالتفاف على رمز التحقق (OTP Bypass): الخطورة الكبرى تكمن في قدرة بعض هذه البرمجيات المتقدمة على اعتراض رسائل التحقق القصيرة (OTP – One Time Password) التي ترسلها البنوك لتأكيد المعاملات المالية، أو قراءة إشعارات التطبيقات المصرفية، مما يسمح للقراصنة بتحويل الأموال وسحب الرواتب الشهرية بالكامل دون أن يتلقى الضحية أي إشعار فوري ينبهه لعملية الاختراق.
تأتي تحذيرات في إطار استراتيجية استباقية توعوية لحماية المواطنين من الجرائم السيبرانية المتطورة. وتؤكد هذه التنبيهات على حقيقة هامة: الجرائم الإلكترونية لم تعد تقتصر على النصب التقليدي، بل تطورت لتصبح برمجيات صامتة تستهدف لقمة عيش المواطن وراتبه الشهري.
وشددت المصالح المختصة على ضرورة الوعي بأن تحميل أي تطبيق من مصادر مجهولة بناءً على إعلان مغرٍ في وسائل التواصل الاجتماعي يُعد مغامرة غير محسوبة النتائج، تعرض الأمان المالي والأسر للخطر المباشر.
رابعاً: نصائح وقائية لحماية هاتفك وأموالك
لتجنب الوقوع ضحية لهذه البرمجيات الخبيثة، يُنصح باتخاذ التدابير الوقائية الآتية:
- التحميل من المصادر الرسمية حصراً: اقتصر دائماً على تحميل التطبيقات من متاجر التطبيقات المعتمدة (Google Play Store و Apple App Store)، مع مراجعة تقييمات المستخدمين وتعليقاتهم مسبقاً.
- الحذر من الإعلانات المغرية: تجنب تماماً النقر على الروابط العشوائية أو الإعلانات الترويجية على “فيسبوك” و”إنستغرام” التي تعد بخدمات مجانية أو مشاهدة حصريات بطرق غير منطقية.
- مراجعة صلاحيات التطبيقات: قبل تثبيت أي تطبيق، دقق جيداً في الصلاحيات التي يطلبها (مثل الوصول إلى الرسائل القصيرة SMS، إمكانية التراكب على التطبيقات الأخرى، أو الوصول إلى أدوات تسهيل الاستخدام Accessibility).
- تثبيت حماية قوية: تأكد من تفعيل برامج مكافحة الفيروسات الموثوقة على هاتفك الذكي وتحديث نظام التشغيل بانتظام.
- التدخل الفوري عند الشك: في حال ملاحظة أي سلوك غريب على الهاتف أو تجميد مفاجئ للشاشة، يُنصح بقطع الاتصال بالإنترنت فوراً (وضع الطيران)، وإلغاء تثبيت التطبيقات المشبوهة، ومراجعة البنك المعني للتحقق من سلامة الحسابات.





إرسال التعليق